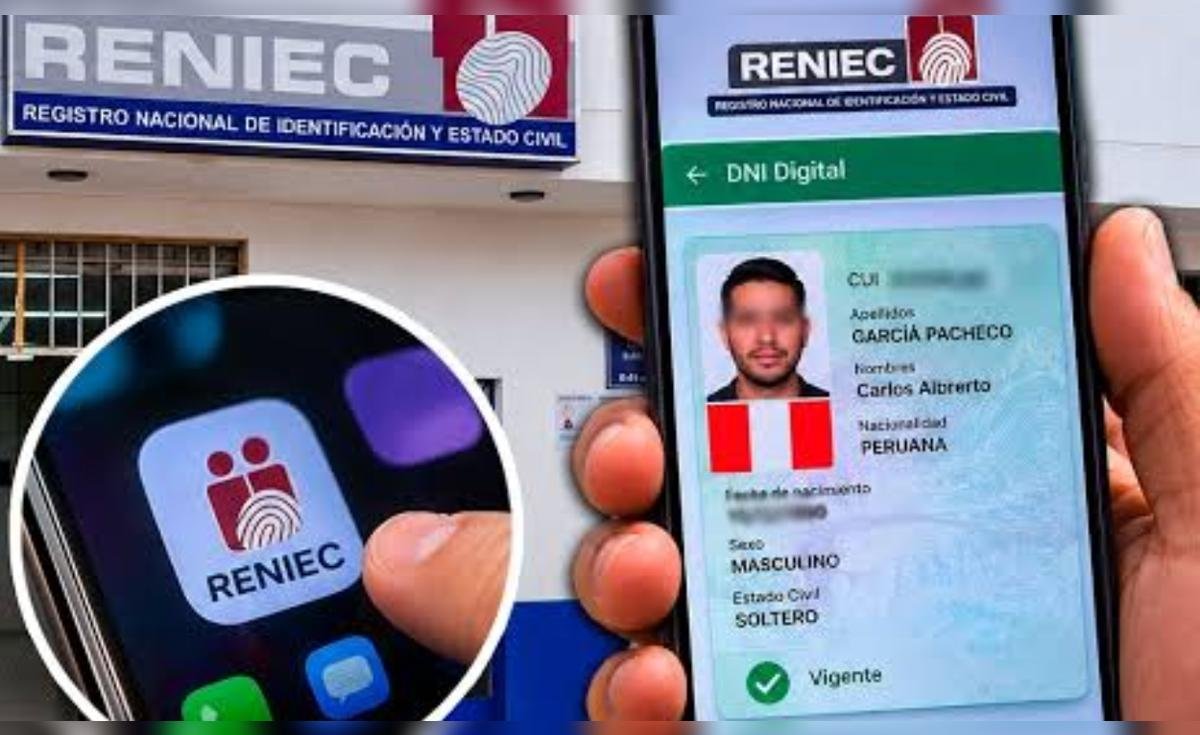
El lanzamiento del DNI Digital en Perú abrió una nueva etapa para la identificación ciudadana, pero también puso sobre la mesa preguntas relacionadas con la ciberseguridad y la protección de datos personales. El nuevo documento funciona desde el celular mediante las aplicaciones Perú Pass e ID Perú y utiliza mecanismos criptográficos, biometría y un código QR dinámico para acreditar la identidad.
La principal preocupación está en qué ocurre frente a escenarios como el robo del teléfono, los intentos de suplantación mediante inteligencia artificial o el uso indebido de una credencial digital.
El especialista en derecho digital Erick Iriarte Ahon cuestionó que la nueva solución dependa de que el ciudadano cuente con un celular compatible y planteó interrogantes sobre los mecanismos de seguridad implementados por Reniec. “Es absolutamente lamentable que Reniec despliegue una solución de DNI digital donde dependen de que el ciudadano tenga un smartphone”.
Iriarte también puso el foco en la autenticación frente a nuevas tecnologías. En su cuestionamiento sobre el funcionamiento del aplicativo preguntó: “¿Ahora está asumiendo que no habrá inyección de deepfake para abrir la aplicación o utilización de validación?”.
La pregunta apunta a uno de los principales retos de los sistemas de identificación digital: comprobar que la persona que intenta acceder o validar una identidad sea efectivamente el titular y no alguien que utilice imágenes, videos u otras herramientas de inteligencia artificial para intentar superar un control biométrico.
Robo del celular y dependencia tecnológica
El DNI Digital se almacena en Perú Pass y su emisión requiere completar un proceso de autenticación mediante ID Perú. Reniec establece que el ciudadano debe contar con un teléfono compatible, conexión a internet y las aplicaciones necesarias para completar la validación.
Esta dependencia del dispositivo introduce nuevos escenarios de seguridad. Si el teléfono se pierde o es robado, Reniec establece que el usuario debe solicitar la revocación de su credencial digital y posteriormente puede descargarla en otro equipo. El DNI físico, mientras tanto, mantiene su validez.
Para Iriarte, además, la discusión no se limita al funcionamiento técnico del documento, sino a las condiciones bajo las cuales se está implementando una identidad digital en el país.
Reniec defende sistema
La jefa de Reniec, Carmen Velarde, ha defendido el sistema y sostiene que uno de sus principales objetivos es que el ciudadano tenga mayor control sobre sus datos. La funcionaria explicó que, mediante el nuevo documento, la persona podrá autorizar qué información comparte cuando realiza un trámite.
“Es el propio ciudadano el que va a dar el dato y la propia empresa va a tener que decirle por qué”, sostuvo Velarde. También afirmó: “Tenemos que pasar a que el ciudadano se empodere, sea dueño de sus datos y se los entregue”.
La jefa de Reniec planteó además que el DNI Digital puede reducir el acceso de empresas privadas a la base de datos de la institución. “El DNI digital es un documento muy seguro y qué nos interesa con este documento digital, romper el hecho de que muchas empresas estén accediendo a la base de datos de Reniec donde no se puede controlar a todos los usuarios”, declaró.
Sin embargo, Iriarte respondió a este planteamiento y cuestionó la idea de que Reniec sea quien “entrega” los datos al ciudadano. “Reniec no le ‘da al ciudadano’ sus datos; los datos son los del ciudadano que los tiene en custodia Reniec (entre otros entes identificadores)”, señaló.
El especialista sostuvo que el problema no se limita a quién autoriza el intercambio de información, sino a cómo está diseñada la infraestructura que permitirá realizar esas validaciones. A su juicio, el modelo de interoperabilidad que Reniec está desplegando podría convertirse en un punto de concentración de riesgos.
“El diseño de plataforma de interoperabilidad de facto que esta desplegando Reniec le vuelve un cuello de botella y terminará en una real afectación de ciberseguridad y de vulnerabilidad de datos personales, de los mismos ciudadanos que dice proteger”, afirmó.
Iriarte también hizo referencia a un incidente reciente que, según indicó, dejó durante varias horas desconectado el uso de sistemas de reconocimiento de identidad. En ese sentido, sostuvo que la seguridad no puede evaluarse únicamente desde el diseño teórico del DNI Digital, sino también desde su comportamiento ante fallas y contingencias. “Una cosa es la teoría y otra es la práctica de la protección de datos personales y de la ciberseguridad”, cuestionó.
¿Qué mecanismos de seguridad tiene el nuevo DNI?
Las características técnicas aprobadas por Reniec establecen que el DNI Digital utiliza un código QR dinámico de presentación. Este contiene una representación cifrada de la credencial y tiene una validez temporal máxima de 10 segundos.
El sistema también contempla una firma electrónica avanzada y mecanismos criptográficos para la emisión, custodia, presentación y verificación de la credencial. La normativa vincula además el DNId con ID Perú para la autenticación de la identidad y con el módulo verificador encargado de validar la credencial compartida mediante Perú Pass.
Reniec sostiene que estos mecanismos permiten comprobar que la credencial es auténtica y que no ha sido alterada. Asimismo, la entidad precisa que una captura de pantalla o fotografía del DNI Digital no constituye un mecanismo válido para acreditar la identidad, debido a que la verificación requiere el QR dinámico y las herramientas oficiales.
Por ello, el debate de ciberseguridad no se reduce al QR. También comprende la protección del celular, la autenticación biométrica, la revocación de la credencial en caso de robo o pérdida y los mecanismos utilizados para evitar la suplantación de identidad.
El reto está en las auditorías y el plan de contingencia
En su cuestionamiento a la implementación, Iriarte también puso sobre la mesa la necesidad de conocer cómo se ha probado el sistema antes de su despliegue y qué controles externos existen sobre el software desarrollado con fondos públicos. “Minimizar las consideraciones de ciberseguridad, y más aún no haber hecho pruebas abiertas y con una transparencia en el software que es desarrollada con fondos públicos”, señaló.
El especialista planteó además preguntas sobre el acceso público a las evaluaciones de seguridad. “¿Mostrarían las auditorías al software y a los sistemas de soporte para que puedan ser validados por la ciudadanía, o como su plan de contingencia solo publicarán la portada y no el documento completo?”, cuestionó.
Estas interrogantes trasladan la discusión desde las funciones visibles del DNI Digital hacia la infraestructura que sostiene el sistema: auditorías, pruebas de seguridad, protocolos ante caídas y mecanismos para responder ante una eventual filtración de información.
Iriarte también cuestionó cómo respondería Reniec frente a una eventual brecha de datos. “¿Si hay ahora una brecha de datos Reniec reconocerá que sí son sus sistemas o buscará seguir achacándole a que son terceros externos donde están las afectaciones?”, preguntó.
El cuestionamiento cobra relevancia porque el nuevo modelo contempla la participación de distintos actores: Reniec como emisor, el ciudadano como titular de la información y las entidades públicas o privadas que verificarán la identidad. Reniec señala que estas últimas deberán integrar las herramientas proporcionadas por la institución y solicitar únicamente los datos necesarios para cada trámite.
El QR es temporal y la captura de pantalla no sirve como verificación
Durante las primeras horas de implementación, la especialista en derecho digital Fátima Toche realizó una prueba sobre su propio DNI Digital. En ese momento señaló que podía escanear el QR con la cámara convencional de otro teléfono y obtener información asociada a la credencial.
La observación generó cuestionamientos sobre la protección de los datos contenidos en el código. Sin embargo, la propia Toche informó posteriormente que Reniec había tomado medidas. En una publicación posterior señaló: “Felicito que Reniec haya tomado medidas y, al menos, hoy al escanear el QR con cualquier cámara ya no se despliegan todos los datos personales del DNI como pasó ayer”. Si bien la vulnerabilidad identificada ya fue corregida, el foco de la discusión queda en la seguridad integral de la identidad digital.
La normativa técnica aprobada por Reniec establece que el QR del DNI Digital es dinámico y tiene una vigencia máxima de 10 segundos. Además, el sistema cuenta con mecanismos para que la credencial pueda ser verificada mediante los componentes oficiales. Reniec también señala que el DNI Digital es una credencial adicional y voluntaria. No reemplaza al DNI físico, que continúa siendo válido para realizar trámites.
La implementación, por tanto, traslada parte de la seguridad de la identificación al entorno digital del ciudadano. El reto para Reniec, indican expertos, será mantener esos mecanismos de autenticación y protección frente a escenarios como el robo de dispositivos, la manipulación de credenciales y los intentos de suplantación mediante nuevas tecnologías.
¿Cómo descargar el DNI Digital gratis?
El DNI Digital es gratuito y voluntario. Para obtenerlo se necesita ser peruano, tener 18 años o más y contar con un DNI físico vigente.
1. Descarga Perú Pass e ID Perú. Ambas aplicaciones oficiales son necesarias para obtener la credencial.
2. Verifica los requisitos del celular. Debe tener Android 12 o superior o iOS 16 o superior, cámara de 8 MP como mínimo, 4 GB de RAM, 200 MB de espacio disponible y conexión estable a internet.
3. Ingresa a Perú Pass. Crea un código de seguridad personal de seis dígitos y selecciona la opción “Obtener DNId”.
4. Valida tu identidad. El proceso incluye la lectura de la zona MRZ del DNI físico, la verificación biométrica de la huella dactilar y la validación biométrica facial mediante ID Perú.
5. Activa el documento. Una vez culminada la validación, el DNI Digital quedará habilitado en el celular.
Si el teléfono se pierde o es robado, el usuario debe solicitar la revocación del DNId a través de la plataforma web de Reniec. Luego puede descargar una nueva credencial en otro equipo.